AI議事録の情報漏洩は、暗号化やAI学習への利用の拒否を確かめるだけでは、十分に防げません。社内の誤共有、広すぎる閲覧範囲、退職者や異動者に残った権限は、権限管理で塞ぐ必要があるためです。社内のセキュリティ審査を通すには、ツールの機能を見る前に「誰が、どの議事録に、何をできるか」を決めます。そのうえで、決めた要件を製品の機能に照らして確かめる順序が確実です。
本記事は、議事録AIの提供会社側のリスク確認ではなく、自社側の権限設計を中心に扱います。読み終えると、議事録に入る機密情報(個人情報、取引先の秘密、社外秘)の扱いを決められます。権限管理の4つの問いに答えて、セキュリティ要件の対応表と導入前のチェックリストも作れます。Frictio(フリクシオ)を提供する弊社は、導入のご相談で次のような声をよくお伺いします。録音そのものより、誰がどの議事録を見られるのかを社内の審査で問われ、検討が止まったという声です。情報システム部門の確認に進む前の準備として使ってください。なお、本記事はAIネイティブCRM「Frictio(フリクシオ)」を提供する株式会社SYSLEAが書いています。
議事録AIのセキュリティリスクは、ベンダー側と自社側に分かれる
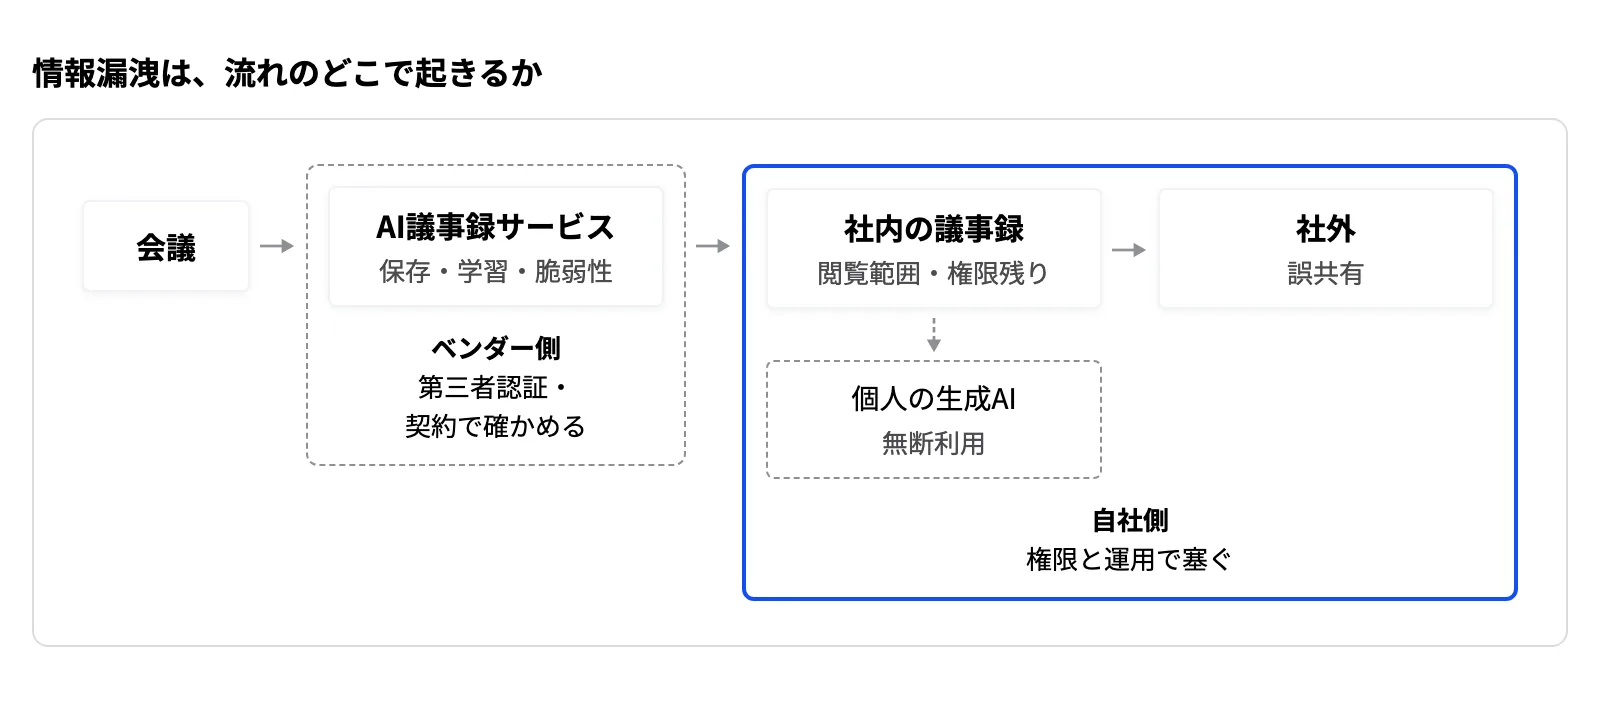
AI議事録の情報漏洩が起きる経路は、提供会社(ベンダー)側と自社側の2つに分かれます。ベンダー側は、外部サーバーへの送信と保存、AI学習への利用、システムの脆弱性です。自社側は、誤共有、閲覧範囲の設定、退職・異動時の権限残り、会社が認めていない生成AIの利用(シャドーAI)です。ベンダー側は認証・暗号化・契約で確かめ、自社側は権限と運用で塞ぎます。
総務省の白書によると、日本企業の生成AIの使い道で最も多いのは「議事録・メール作成補助」で、約7割でした(出典:総務省『令和8年版 情報通信白書』2026年)。
生成AIで懸念するリスクでも、日本企業で最も多かったのは「社内情報の漏洩などのセキュリティリスク」でした。46.4%の企業が挙げています(出典:総務省『令和8年版 情報通信白書』2026年)。
次の表は、経路を「誰が責任を持つか」で2つに分けたものです。この分け方は本記事の整理で、公的な分類ではありません。
| 経路 | 起きること | 確認・対策する主体 | 確認する方法 |
| 外部サーバーへの送信・保存 | 録音や議事録が提供会社のサーバーに置かれる | ベンダー(自社は確認する) | 保存場所、暗号化、契約 |
| AI学習への利用 | 会議の内容がAIの学習に使われる | ベンダー(自社は確認する) | 利用規約、設定、契約 |
| システムの脆弱性 | 不正アクセスでデータが盗まれる | ベンダー(自社は確認する) | 第三者認証、脆弱性への対応の説明 |
| 誤共有 | 共有リンクを社外の人に誤って送る | 自社 | 外部共有の権限と運用 |
| 閲覧範囲の設定 | 見る必要のない社員まで見られる | 自社 | 閲覧範囲の基本と例外の決め方 |
| 権限残り | 退職者や異動者が議事録を見続ける | 自社 | 権限を外す担当と期限 |
| 無断利用(シャドーAI) | 文字起こしを個人の生成AIに貼り付ける | 自社 | 利用を認めるツールの指定 |
ベンダー側のリスクも、点検するのは自社の役目です。個人情報保護委員会は、生成AIサービスへの指示に個人データを含める事業者に、注意を促しています。1つは、その入力が利用目的の範囲内かを確かめることです。もう1つは、本人の同意なく入力した個人データが、応答の出力以外の目的で扱われる場合の注意です。その場合は、提供会社が機械学習に使わないことなどを十分に確認するよう求めています(出典:個人情報保護委員会『生成AIサービスの利用に関する注意喚起等』2023年)。
AI議事録の提供会社に個人データの取扱いを任せる場合は、委託先の監督も求められます。同じ委員会のガイドラインは、個人データの取扱いを委託する事業者に、委託先への監督を求めています。その監督は、必要かつ適切なものでなければなりません(出典:個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』2026年、3-4-4)。
一方、誤共有や権限残りは、どれほど安全な製品を選んでも、自社の設定と運用しだいで起きます。誤共有や権限の設定ミスがどれくらいの頻度で起きているかを示す、信頼できる統計は確認できていません。本記事の以降の章は、この自社側を塞ぐ手順を扱います。
議事録に入る機密情報を3つに分ける:個人情報、取引先の秘密、社外秘
機密情報や社外秘を含む会議でも、情報の種類ごとに扱いを決めれば、AI議事録に残せる場合があります。議事録に入る機密情報は、個人情報、取引先から預かった秘密、自社の社外秘の3つに分かれます。扱いを決める根拠は、種類ごとに違います。
- 個人情報:個人情報保護法
- 取引先の秘密:相手と結んだ秘密保持契約(NDA)
- 社外秘:自社の機密区分の規程
3つを分けずに「機密情報は入力禁止」とすると、顧客の名前や価格の話が出る商談は、すべて対象になります。顧客の担当者の名前も、相手の課題も、価格の話も機密情報に当たるためです。その結果、商談でAI議事録を使えなくなり、運用が止まります。
次の表のとおり、種類ごとに、確認先と見せてよい範囲が違います。
| 情報の種類 | 例 | 扱いを決める根拠 | AIで処理してよいかの確認先 | 閲覧範囲の基本 | 外部共有 |
| 個人情報 | 顧客の担当者の氏名・連絡先、1on1での本人の発言 | 個人情報保護法 | 利用目的の範囲内か、提供会社が学習に使わないか、提供会社をどう監督するか | 業務で必要な人に限る | 必要な相手に限る |
| 取引先の秘密 | 相手の未公開の計画、価格、技術の情報 | 相手との秘密保持契約 | 契約で開示してよい相手に、提供会社(委託先)が含まれるかを法務に確認 | その案件の担当者 | 契約で認められた範囲に限る |
| 社外秘 | 人事評価、経営会議の内容、未発表の施策 | 自社の機密区分の規程 | その区分の情報をクラウドのサービスに置けるかを、規程の管理部門に確認 | 区分ごとに決めた範囲 | 原則として出さない |
1つの会議に、複数の種類が混ざることもあります。たとえば1on1には、本人の個人情報と、人事評価という社外秘が同時に入ります。その場合は、最も厳しい種類の扱いに合わせます。
個人情報を含む会議では、利用目的の範囲内かと、提供会社が学習に使わないかを確かめます。根拠は、個人情報保護委員会が2023年に出した生成AIサービスの注意喚起です。要約などに生成AIを使うAI議事録にも、この考え方を当てはめて考えられます。ガイドラインは、アクセス制御も求めています。個人データを扱える担当者と、扱う範囲を限る仕組みです(出典:個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』2026年、10-6)。
取引先の秘密は、秘密保持契約の条項によって扱いが変わります。開示してよい相手、目的外の利用の禁止、契約終了時の返却や廃棄の定めは、契約ごとに違います。AI議事録の提供会社に処理を任せることが、取引先への守秘義務に反しないかは、一般的な結論を出せません。法務に確認する項目として、契約ごとに確かめてください。
社外秘の扱いは、自社の機密区分の規程で決まります。区分ごとに「AI議事録に残してよいか」「誰まで見せるか」を決めておきます。そうすれば、会議のたびに迷わずに済みます。この表の「閲覧範囲の基本」は、次の章で使います。
なお、録音の許可の取り方や録音の違法性は、本記事では扱いません。士業などが法律で負う守秘義務も、本記事の対象外です。
権限管理で先に決める4つの問い
AI議事録の権限管理とは、閲覧範囲、外部への持ち出し、権限そのものの変更、権限を外す時期の4つを決めることです。この4つに答えれば、ツールの比較表を作る前に、自社のセキュリティ要件が固まります。
この4つは、個人情報保護委員会のガイドラインの考え方とも重なります。ガイドラインは、システムで講じる対策として次の2つを求めています(10-6(1)・(2))。
- 担当者と、扱う範囲を限るアクセス制御
- 正当なアクセス権を持つ人かを識別し、認証すること
組織で講じる対策としては、アクセス権を持つ人などを明確にする例を示しています。個人データの取扱状況を確かめる手段として挙げたものです(10-3(3))(出典:個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』2026年)。個人データを含む議事録では、これが4つの問いの土台になります。
4つの問いは、どれも決めずにおくと、そのまま漏洩の経路になります。
| 問い | 決めること | 決めないと起きること |
| 誰がどの議事録を見られるか | 閲覧範囲の単位と、例外の認め方 | 人事評価や経営会議の内容まで社内に広く見える |
| 誰が外に出せるか | 外部共有リンク・社外ゲスト・ダウンロードを許す人 | 共有リンクの誤送信で社外に出る |
| 誰が権限そのものを変えられるか | 管理者の人数と役割 | 設定が誰でも変えられ、見える範囲が知らないうちに広がる |
| いつ権限を外すか | 退職・異動・案件終了のときの担当と期限 | 退職者や異動者が議事録を見続ける |
誰がどの議事録を見られるか
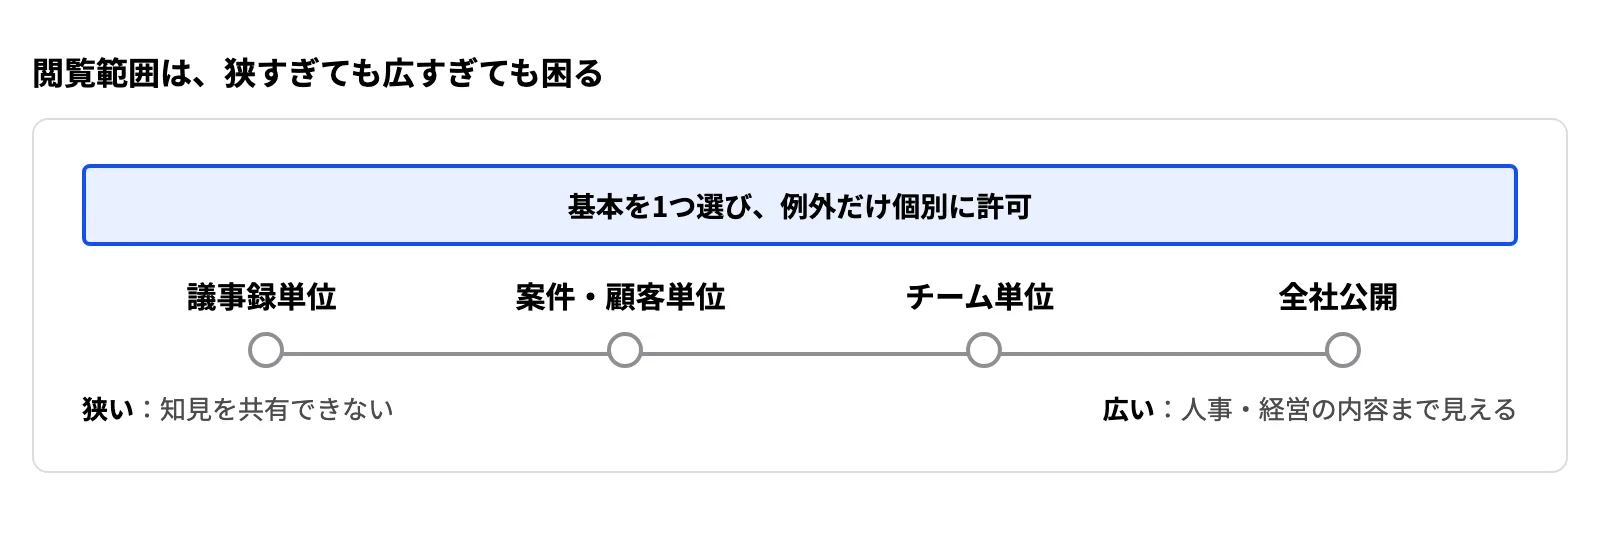
閲覧範囲は、まず基本の単位を決め、例外だけを個別に許可します。単位は、狭い順に、議事録単位、案件・顧客単位、チーム単位、全社公開の4つです。基本を全社公開にすると、人事評価や経営会議の内容まで見えてしまいます。逆に絞りすぎると、営業どうしで知見を共有できなくなります。
会議の種類ごとに、主に含まれる機密情報と、基本の閲覧範囲を割り当てておくと運用しやすくなります。次の表は例です。自社の機密区分に合わせて決めてください。
| 会議の種類 | 主に含まれる機密情報 | 基本の閲覧範囲の例 |
| 商談 | 個人情報、取引先の秘密 | その案件の担当者と所属チーム |
| 社内の定例会議 | 社外秘(一部) | 参加したチーム |
| 1on1 | 個人情報、社外秘 | 本人と上長 |
| 経営会議 | 社外秘 | 出席者に限る(AI議事録を使うか自体を決める) |
例外を認めるときは、申請する人、承認する人、期限の3つを決めます。たとえば、他チームの商談の議事録を参考に見たい場合です。期限を決めずに許可すると、その権限が残り続けます。
誰が外に出せるか(外部共有リンク・ゲスト・ダウンロード)
議事録が社外に出る経路は、外部共有リンクの発行、社外ゲストの参加、ダウンロードやエクスポートの3つです。それぞれ、全員に許すか、特定の役割の人に限るかを決めます。共有リンクの誤送信は、閲覧範囲の設定漏れと並ぶ、誤共有の典型です。
- 外部共有リンク:発行できる人を限り、有効期限を付けられるかを確かめる
- 社外ゲスト:招待できる相手のメールアドレスのドメインを限り、ゲストが見られる範囲を絞る
- ダウンロード・エクスポート:ファイルとして持ち出せる人を限る
会議ツール(Microsoft TeamsやGoogle Meet)の録画の共有設定と、AI議事録の共有設定は別々です。片方を絞っても、もう片方が開いていれば社外に出ます。両方の設定を、同じ担当者が確かめてください。
機密度の高い会議では、議事録を自動で配らない運用も選べます。会議の主催者や管理者が中身を確かめてから共有する方法です。共有が少し遅れますが、誤って配る事故を防げます。
誰が権限そのものを変えられるか(管理者の分離)
メンバーの招待、役割(ロール)の変更、設定の変更ができる管理者は、少人数に絞ります。そのうえで、設定を変えられる管理者と、閲覧や監査だけをする管理者を分けられるかを確かめます。管理者が多いほど、閲覧範囲や共有設定が知らないうちに変わるおそれがあります。
管理者がすべての議事録を見られる設計かどうかは、情報システム部門と営業部門の間で論点になりやすい点です。情報システム部門は設定を管理したい一方、営業部門は商談の中身を必要以上に見せたくないためです。閲覧専用の管理者の役割があるかは製品によって違うため、後の章の対応表で確認項目に入れています。
人事異動で管理者が替わるときの引き継ぎも、あらかじめ決めておきます。前任者の管理者権限を外す日と、後任者に渡す日を同じにすると、管理者がいない期間も、2人いる期間も生まれません。
いつ権限を外すか(異動・退職・案件終了)
権限は、付けたあとに外す担当と期限を決めておかないと残ります。きっかけは、退職、異動、案件の終了の3つです。退職者のアカウントは止めても、異動した人が前の部署の議事録を見続けている、という残り方は見落とされがちです。
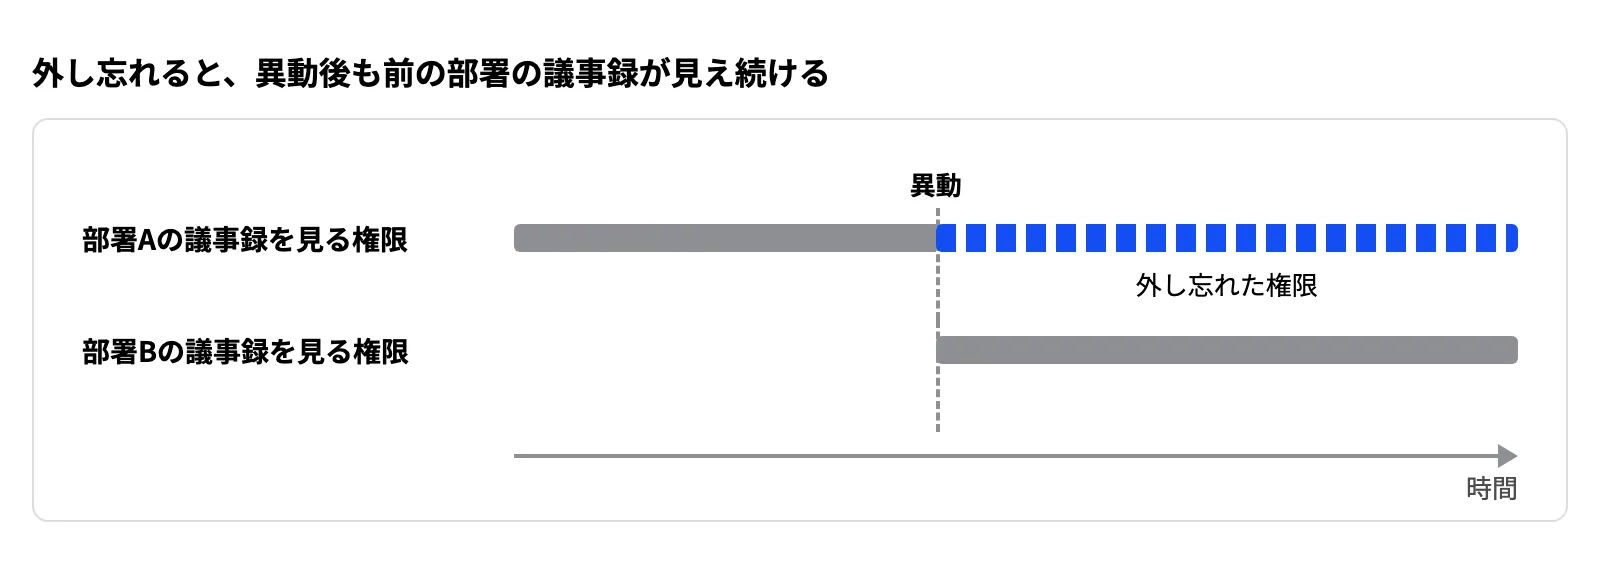
入社・異動・退職・案件終了ごとに、権限を付ける担当と外す担当を決めておきます。
| きっかけ | 付けること | 外すこと | 担当の例 |
| 入社 | アカウント、所属チームの閲覧権限 | なし | 情報システム部門(人事からの連絡を受ける) |
| 異動 | 新しい部署の閲覧権限 | 前の部署の閲覧権限、前の役割の管理者権限 | 情報システム部門と、異動前後の部署の責任者 |
| 退職 | なし | アカウントの停止、本人が発行した外部共有リンク | 情報システム部門(人事からの連絡を受ける) |
| 案件の終了 | なし | 案件のために例外で許可した閲覧権限 | 案件の責任者 |
人事の情報と、アカウントを管理する仕組みを連携できれば、外し忘れを減らせます。連携できない場合は、人事から情報システム部門へ連絡する期限を決めておきます。
商談の議事録は閲覧範囲の線引きが難しい
商談の議事録には、顧客の情報、価格の話、競合との比較が入ります。営業・カスタマーサクセス(契約後の顧客の活用を支える部門)・マーケティング・経営で、必要な範囲がそれぞれ違います。そのため、社内の会議より閲覧範囲の線引きが難しくなります。見せない範囲を広げるほど安全にはなりますが、営業の知見が共有されず、AI議事録を入れた意味が薄れます。
お客様からは、商談の議事録を営業以外にどこまで見せるかが決まらない、という声もよくお伺いします。社内のセキュリティ審査でその点を問われ、導入の検討が止まったというお話です。
商談の議事録は、部門ごとに必要なものと、見せる範囲の例を先に並べると決めやすくなります。
| 部門 | 商談の議事録で必要なこと | 見せる範囲の例 |
| 営業 | 自分の案件の経緯、売れる人の進め方 | 自分の案件の全文と、チームの受注した商談 |
| カスタマーサクセス | 契約前に顧客と約束したこと、顧客の課題 | 担当する顧客の商談の全文 |
| マーケティング | 顧客がよく口にする課題や質問 | 要約や、顧客の名前を外した抜き出し |
| 経営 | 大型の案件の状況、価格の判断 | 一定の金額以上の案件、または要約 |
全文を見せる相手と、要約だけを見せる相手を分けると、知見の共有と機密の保護を両立しやすくなります。要約や抜き出しを作る機能や、見せる範囲を切り分ける機能があるかは、次の章の対応表で確かめます。
セキュリティ要件をツールの機能に置き換える
閲覧範囲や外部共有などの要件は、「要件、確認する機能、確認する場所」の対応表で、製品ごとに確かめます。製品ごとに列を足して○△×を書き込むと、比べる基準を先に社内で共有できます。次の表は、本記事の観点を並べた例です。特定の製品の優劣を示すものではありません。
| 要件 | 確認する機能 | 確認する場所 |
| 担当者以外は商談の議事録を見られない | 議事録ごと・チームごとの閲覧権限 | 管理画面、ヘルプ |
| 決めた人だけが外部共有リンクを出せる | 外部共有の可否を、役割や人ごとに制御する機能 | 管理画面、ヘルプ |
| 社外ゲストが見られる範囲を絞る | ゲストのアクセス範囲、招待ドメインの制限 | 管理画面、ヘルプ |
| 設定を変える管理者と、監査だけする管理者を分ける | 閲覧専用の管理者の役割 | ヘルプ、セキュリティチェックシート |
| 会社のアカウント以外では入れない | シングルサインオン(会社の1つのアカウントで複数のサービスに入る仕組み)、ログイン方式の制限、IPアドレス制限 | セキュリティチェックシート |
| 誰が何を見たかを後から追える | 操作の記録と、その出力 | ヘルプ、セキュリティチェックシート |
| 保存期間を自社で決められる | 保存期間の設定、削除、契約終了時の扱い | セキュリティチェックシート、契約書 |
| 会議の内容がAIの学習に使われない | 学習への利用の有無と、拒否の方法 | 利用規約、セキュリティチェックシート |
セキュリティチェックシートとは、提供会社が自社のセキュリティ対策を、決まった質問の形で答えた資料です。公開している会社もあれば、問い合わせると渡してくれる会社もあります。
ログイン方式と接続元の制御(SAML・二要素認証・IP制限)
権限を付けた人以外が入れないように、ログインの方式と接続元を制御できるかを確かめます。役割を細かく設計しても、アカウントが乗っ取られれば意味がありません。
4つの機能は、それぞれ防ぐことが違います。
| 機能 | 防ぐこと |
| シングルサインオン(SAML認証) | 会社が管理するアカウントで入るため、退職したときに会社側でまとめて止められる |
| 多要素認証 | パスワードが漏れても、本人の端末がなければ入れない |
| IPアドレス制限 | 会社のネットワーク以外からの接続を防ぐ |
| ログイン方式の制限 | パスワードなど、会社が認めない方式でのログインを禁止する |
SAMLは、シングルサインオン(SSO)を実現する方式の1つです。多要素認証は、パスワードに加えて、本人の端末などでも確かめる認証です。
ロールの粒度とアクセスログ
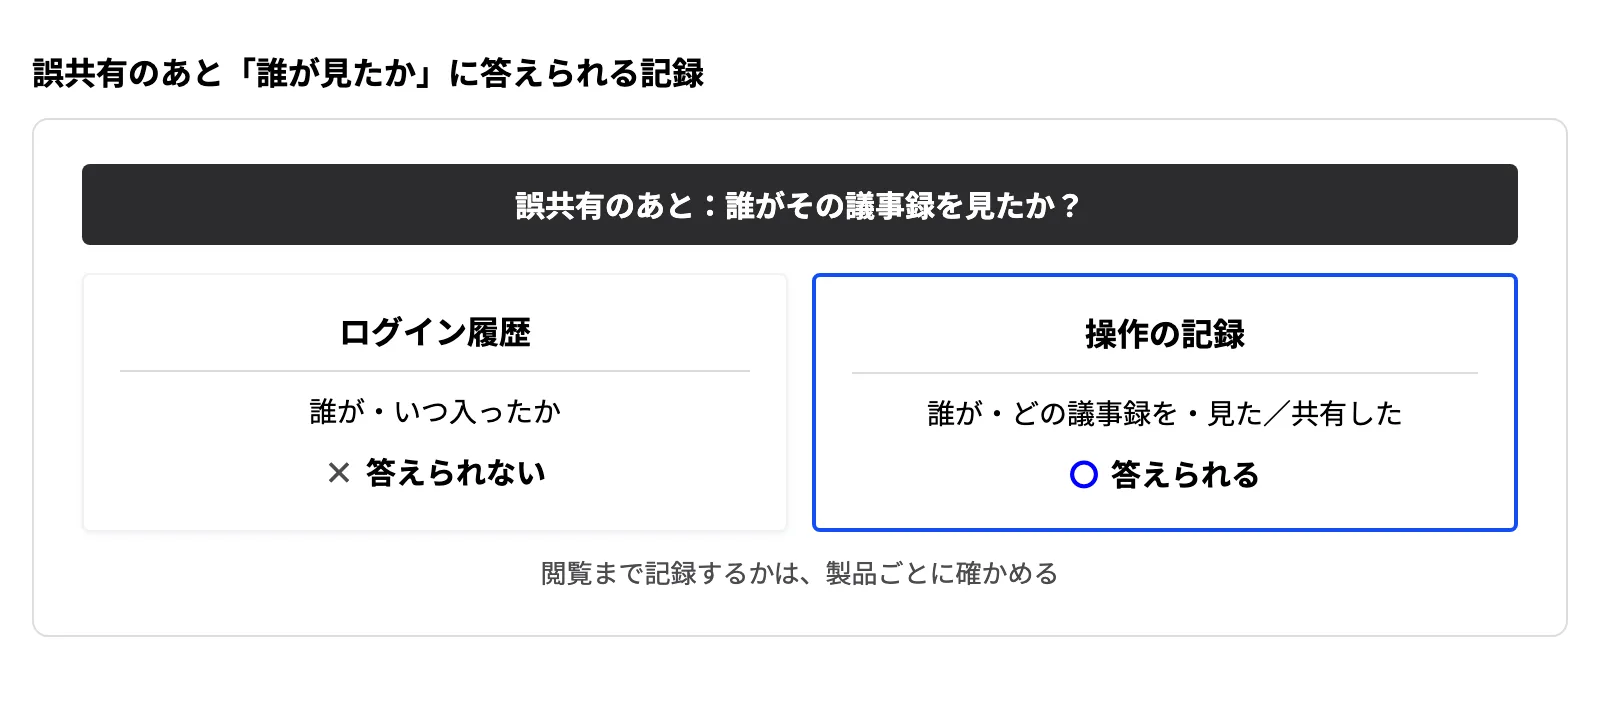
権限の細かさは、ロール(役割)の種類と、各ロールができる操作で確かめます。あわせて、記録の種類と出力の方法も見ておきます。記録は、ログイン履歴と操作の記録に分かれます。ログイン履歴は、誰がいつログインしたかを残します。操作の記録は、誰がどの議事録を閲覧・共有・ダウンロードしたかを残します。
ログイン履歴は、不正なログインを見つけるのに役立ちます。しかし、誤共有が起きたときに「誰がその議事録を見たか」を調べるには、操作の記録が必要です。製品で「アクセスログ」と呼ぶ記録が、どちらを指すかを確かめてください。
個人情報保護委員会のガイドラインも、利用状況などを記録しておくことが重要だとしています。取扱いの状況を確かめるためです。記録する項目の例には、ログイン実績やアクセスログが挙がっています(出典:個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』2026年、10-3(2))。
記録は、残すだけでは役に立ちません。記録を見る担当者と、見る頻度も決めておきます。
データの保存場所・保存期間・削除
録音や議事録が、どこに、いつまで残るかを確かめます。確認するのは、次の4つです。
- 保存場所:データを置く国やリージョン(データセンターの地域)
- 保存期間:既定の期間と、自社で変えられるか
- 削除:利用者が消したときと、契約が終わったときのデータの扱い
- AI学習:会議の内容を学習に使うかと、拒否する方法
保存期間が長いほど、閲覧範囲の設定漏れが長く影響します。消えずに残る議事録が多い製品ほど、権限を外す担当と期限を決める重要性が高まります。
提供会社に個人データを任せるなら、委託先の監督が要ります(出典:個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』2026年、3-4-4)。保存場所や削除の手順は、その監督で確かめる内容の一部になります。
第三者認証(SOC 2・ISO 27001)の読み方
SOC 2とISO 27001は、提供会社の管理体制を第三者が確かめた証拠です。自社の権限設定が正しいことを保証するものではありません。認証の対象の範囲と取得の時期を確かめ、自社側の運用とは分けて考えます。
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)の認証基準です。日本ではISMS-AC(情報マネジメントシステム認定センター)が認証機関を認定しています。その認証機関の審査で基準に適合すると、認証を取得できます(出典:ISMS-AC『ISMS適合性評価制度の概要』)。認証には、対象とする範囲があります。ISMS-ACの認証取得組織の検索でも、「登録範囲」を条件に組織を探せます(出典:ISMS-AC『ISMS認証取得組織検索』)。AI議事録の製品を作る業務が、その範囲に入っているかを確かめてください。
SOC 2は、サービスを提供する会社の統制を、公認会計士が調べて報告するものです。AICPA(米国公認会計士協会)の報告書の名称には、5つの基準が挙がっています。セキュリティ、可用性、処理のインテグリティ、機密保持、プライバシーです(出典:AICPA & CIMA『SOC 2』関連ページ)。製品ごとに、どの基準を対象に、いつ調べた報告かを確かめます。
Frictio(フリクシオ)で権限を設計する場合
この章は、AIネイティブCRM「Frictio(フリクシオ)」を提供する株式会社SYSLEAが、自社の製品について書いています。セキュリティ要件の対応表と同じ観点で、Frictio(フリクシオ)の機能を事実だけ並べます。他の製品より優れていると示すものではありません。
まず、権限管理の4つの問いに対応する機能です。
| 問い | Frictio(フリクシオ)の機能 |
| 誰がどの議事録を見られるか | 録音・会議・コンテンツごとに、閲覧・編集・管理の権限を設定できます。録音の可否、社内の閲覧の可否、外部共有の可否を、ワークスペース単位とユーザー単位で分けて制御できます |
| 誰が外に出せるか | 外部共有リンクを発行できます。ゲストユーザーのアクセス範囲の制御と、招待できるドメインの制限があります |
| 誰が権限そのものを変えられるか | 6種のロールがあります(アドミン、ビューワーアドミン、オペレーター、標準メンバー、標準メンバー(ゲスト)、ビューワー)。CRM設定・録音設定・メンバー管理は、管理権限のあるユーザーに限られます |
| いつ権限を外すか | メンバーの招待・無効化・ロール変更と、チームの作成・メンバーの割り当てができます |
次に、ログイン方式、記録、保存、第三者認証の観点に対応する機能です。
| 観点 | Frictio(フリクシオ)の機能 |
| ログイン方式と接続元 | SAML 2.0のシングルサインオン、多要素認証(ワークスペース全体で必須にできます)、ログイン方式の制限(SSOのみにするとパスワードでのログインを禁止できます)、許可リスト形式のIPアドレス制限 |
| 記録 | 誰が・いつ・どのリソースに・どの操作をしたかを記録するアクティビティログがあります。ログイン履歴(アクセスログ)はダウンロードできます |
| 保存場所・保存期間 | 日本リージョンのマネージドクラウドで稼働しています。データの保持期間は基本的に無制限で、契約終了時の返却・削除の手順を定めています。通信はTLS 1.2以上で暗号化しています |
| 第三者認証 | SOC 2(対象の基準はセキュリティ、2026年2月に監査完了)と、ISO/IEC 27001:2022(認証範囲はソフトウェア開発及びコンサルティング業務)を取得しています |
保持期間が基本的に無制限であるため、Frictio(フリクシオ)でも「いつ権限を外すか」は特に重要です。異動や退職のときに外す担当と期限を、導入前に決めておいてください。
各ロールが具体的にどの操作をできるか、会議の内容をAIの学習に使うかは、公開情報には書いていません。導入を検討する際は、セキュリティチェックシートや質問票で確かめてください。詳しくはFrictio(フリクシオ)のセキュリティと権限の管理で説明しています。会議の記録からCRMを自動で更新する仕組みは、AIネイティブCRMとはで紹介しています。
Frictio(フリクシオ)のセキュリティチェックシートや質問票への回答、DPA(データ処理契約)は、お問い合わせいただけます。窓口は、セキュリティのページの「導入前のセキュリティ確認」です。製品の全体像は、Frictio(フリクシオ)の製品紹介資料でご覧いただけます。
権限管理では防げないことと、他の選択肢が向く条件
権限管理を整えても、外部サーバーでの処理と保存、AI学習への利用、提供会社のシステムの脆弱性は塞げません。これらは、第三者認証、契約、データの取扱いの規約で確かめます。録音について相手の同意を得ることも、権限とは別の論点です。
データを外部のサービスに送れない会議には、クラウド型の製品全般が向きません。取締役会や、公表前の協議などです。こうした会議には、端末の中で処理するオフライン型の製品が向きます。
Frictio(フリクシオ)は、日本リージョンのマネージドクラウドで動きます。そのため、データを外部のサービスに送れない会議には向きません。なお、Frictio(フリクシオ)のモバイルアプリの「オフラインミーティング録音」は、対面の会議を録音する機能です。録音は、後からアップロードします。端末の中だけで処理する機能ではありません。
権限を細かく設計する人手を割けない小規模な組織では、共有の設定が単純な製品のほうが運用しやすい場合もあります。設定できる項目が多いほど、設定の誤りや外し忘れも起きやすくなるためです。
導入前チェックリストと、導入後の権限棚卸し
導入前は、次の3つを社内の審査に出せる状態にします。機密情報の3つの区分ごとの扱い、4つの問いへの回答、対応表の確認結果です。導入後は、異動や退職のたびに権限を見直し、記録も決まった頻度で確かめます。
ガイドラインを作るだけでは、権限の残りは見つかりません。総務省の白書によると、日本企業の生成AIのリスク対策で最も多いのは、全社的な指針やガイドラインの整備でした。41.1%の企業が挙げています。米国・ドイツ・中国では、導入時の専門的な審査や、導入後の定期的な検証を挙げる割合が日本より高い傾向でした(出典:総務省『令和8年版 情報通信白書』2026年)。導入前の審査と、導入後の点検は、どちらも先に決めておきます。
次のチェックリストは、社内の審査に出す資料のひな形です。確認日の列を足し、回答を書き込んで使ってください。
| 時期 | 問い | 回答に書くこと | 確認者の例 |
| 導入前 | 個人情報を含む会議で使ってよいか | 利用目的の範囲、提供会社が学習に使わないことの確認結果 | 個人情報の管理責任者 |
| 導入前 | 取引先の秘密を含む会議で使ってよいか | 秘密保持契約で、提供会社への開示が認められるか | 法務 |
| 導入前 | 社外秘を含む会議で使ってよいか | 機密区分ごとの利用の可否と、使わない会議 | 規程の管理部門 |
| 導入前 | 誰がどの議事録を見られるか | 閲覧範囲の基本、会議の種類ごとの割り当て、例外の申請と承認 | 営業責任者、情報システム部門 |
| 導入前 | 誰が外に出せるか | 外部共有リンク・ゲスト・ダウンロードを許す人 | 情報システム部門 |
| 導入前 | 誰が権限そのものを変えられるか | 管理者の人数、設定を変える管理者と監査する管理者 | 情報システム部門 |
| 導入前 | いつ権限を外すか | 退職・異動・案件終了のときの担当と期限 | 情報システム部門、人事 |
| 導入前 | 製品は要件を満たすか | 対応表の○△×と、確認した資料 | 情報システム部門 |
| 導入前 | 誤共有が起きたら誰が何をするか | 連絡先、共有の止め方、操作の記録で影響範囲を調べる手順 | 情報システム部門 |
| 導入後 | 権限は残っていないか | 異動・退職者の権限と、期限切れの例外の棚卸しの結果 | 情報システム部門 |
| 導入後 | 記録に不審な点はないか | 操作の記録とログイン履歴の確認結果 | 情報システム部門 |
棚卸しや記録の確認の頻度について、一般的な基準を示す信頼できる資料は確認できていません。人の出入りの多さや、議事録に入る情報の重さに合わせて、自社で決めてください。
次に取る行動は2つです。まず、自社で4つの問いに答えます。次に、答えをもとにした対応表を情報システム部門に渡し、候補の製品を確かめてもらいます。Frictio(フリクシオ)を候補に入れる場合は、セキュリティのページからセキュリティチェックシートをご依頼いただけます。
よくある質問
AI議事録は危険ですか?
一律に危険とは言えません。リスクは、提供会社側と自社側に分かれます。提供会社側は第三者認証や契約で確かめ、自社側は権限管理と運用で下げられます。経路の分け方は、本記事の「議事録AIのセキュリティリスクは、ベンダー側と自社側に分かれる」の表にまとめています。
AIによる情報漏洩の原因は何ですか?
主な原因は7つです。提供会社側は、外部サーバーへの送信と保存、入力したデータのAI学習への利用、システムの脆弱性です。自社側は、誤共有、閲覧範囲の設定の誤り、退職・異動後の権限残り、個人の生成AIへの無断利用です。
AIに入力してはいけない情報は?
一律の禁止リストを作るより、個人情報、取引先から預かった秘密、自社の社外秘の3つに分けて扱いを決めるほうが運用できます。根拠は、それぞれ個人情報保護法、秘密保持契約、自社の機密区分です。また、文字起こしを個人のアカウントの生成AIに貼り付ける使い方は避け、会社として認めたツールに限ります。
社外秘の会議でAI議事録を使ってよいですか?
会議の種類ごとに、閲覧範囲と使ってよいかを決めてから使います。経営会議や人事評価など、原則として使わない会議を決めるかは、自社の機密区分しだいです。本記事の、機密情報を3つに分ける表と、会議の種類ごとの閲覧範囲の表を参考にしてください。
参考文献
- 個人情報保護委員会『生成AIサービスの利用に関する注意喚起等』2023年6月2日(別添1)
- 個人情報保護委員会『生成AIサービスの利用に関する注意喚起等について』2023年6月2日(発表ページ)
- 個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(通則編)』平成28年11月(令和8年6月一部改正)
- 総務省『令和8年版 情報通信白書』第Ⅰ部第2章第1節「懸念されるリスク及びリスク対策のための取組状況」2026年
- 総務省『令和8年版 情報通信白書』第Ⅰ部第2章第1節「生成AIの業務活用状況」2026年
- 総務省『令和8年版 情報通信白書』付注「国内外における最新の情報通信技術の研究開発及びデジタル活用の動向に関する調査研究」2026年
- ISMS-AC『ISMS適合性評価制度の概要』
- ISMS-AC『ISMS認証取得組織検索』
- AICPA & CIMA『SOC 2』関連ページ
- SYSLEA『セキュリティ』(Frictio(フリクシオ)の公式サイト)
- SYSLEA『Frictio製品紹介資料』(Frictio(フリクシオ)の公式サイト)